
Tiempo de lectura aprox: 7 minutos, 33 segundos
AHORA DIARIO | Ciencia y tecnología | 22 de octubre de 2026 | Corte: 08:04, Monterrey
La carrera para proteger servicios construidos sobre PHP muestra una distancia decisiva entre encontrar una falla y resolverla. Tras las correcciones publicadas el miércoles, mantenedores, proveedores y responsables de sitios enfrentan otra tarea: conseguir que el arreglo llegue al servidor y quede efectivamente activo.
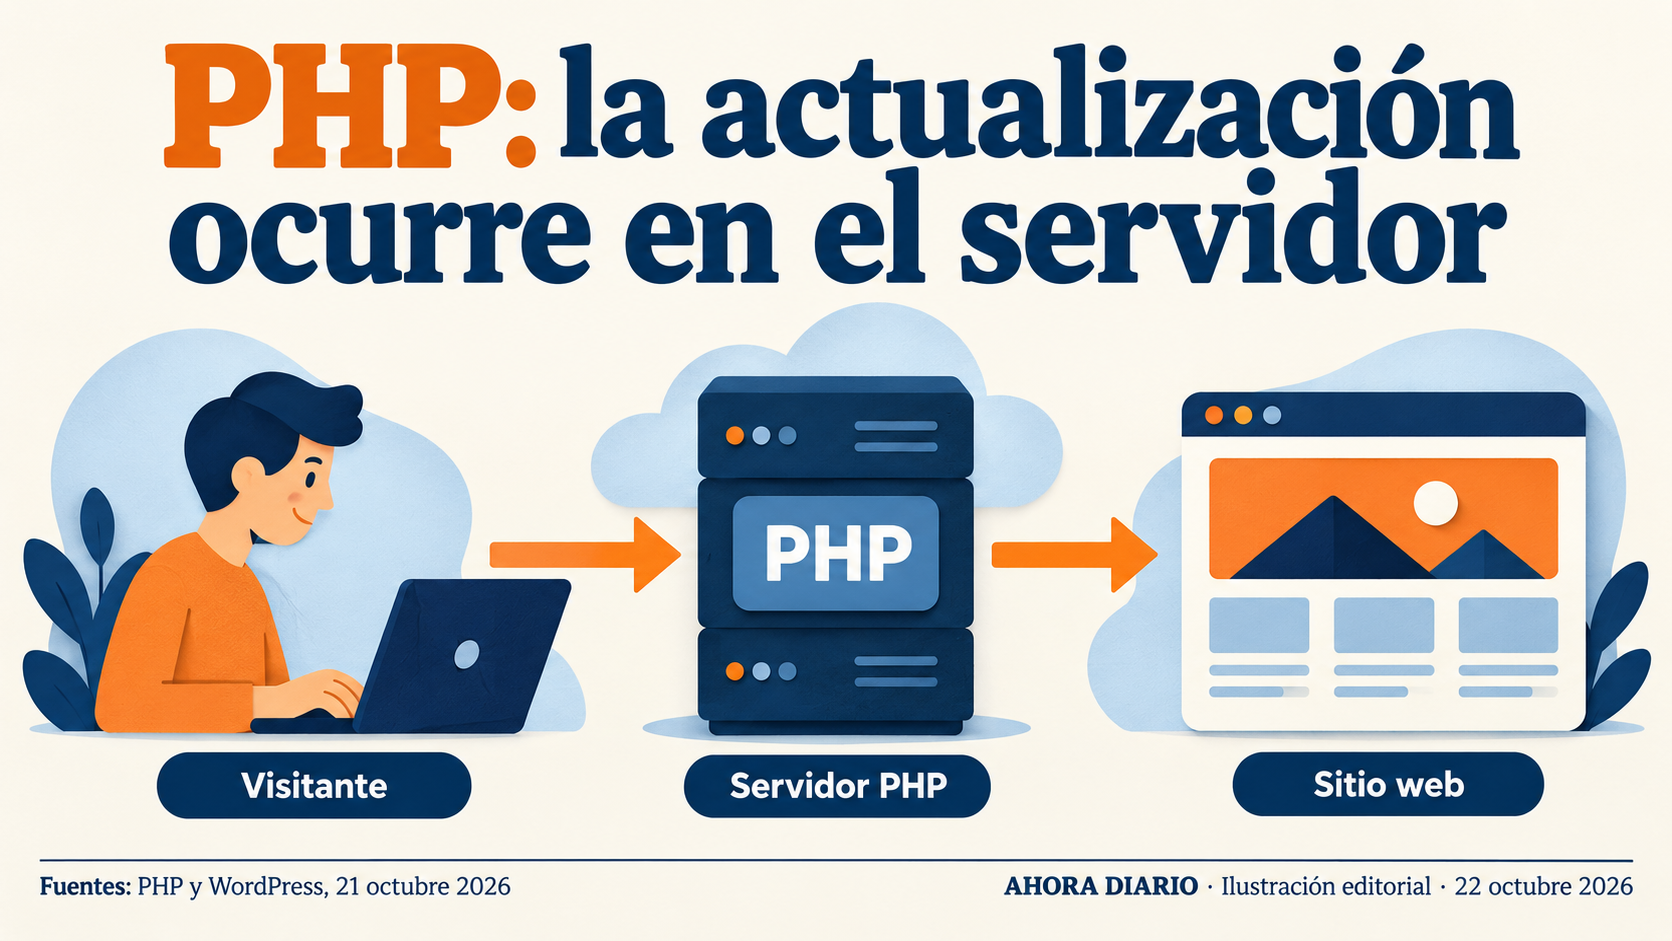
Imagen de encabezado: La corrección corresponde al entorno PHP del servidor, no necesariamente a una actualización del gestor. Fuente: WordPress, 21 de octubre. Ilustración e infografía original.
La respuesta institucional del 21 de octubre aborda dos vulnerabilidades críticas, CVE-2026-109618 y CVE-2026-109619. PHP publicó las versiones corregidas 8.5.12, 8.4.27, 8.3.36 y 8.2.35. El problema puede permitir ejecución remota de código sin autenticación, con exposición dependiente de configuración y condiciones del entorno. 1
No es una falla específica de WordPress. Su equipo explicó que la corrección corresponde al entorno PHP y que no requiere una nueva versión del propio gestor por estos problemas. 2 La distinción separa la aplicación visible de un componente que procesa solicitudes en el servidor.
El episodio también enfrenta promesas sobre inteligencia artificial con responsabilidades concretas. La PHP Foundation reconoce su ayuda para investigar y evaluar reportes, pero afirma que personas toman cada decisión y trabajan cada parche. 3 La corrección no fue una acción autónoma de un modelo.
El componente compartido cambia la escala de la respuesta
PHP participa en el funcionamiento de aplicaciones alojadas en servidores. Por eso una corrección puede necesitar intervención del proveedor de infraestructura, de una distribución o del equipo que administra el entorno. Cambiar una página o un tema no equivale a cambiar ese componente.
WordPress subrayó que sus usuarios necesitan atender las comunicaciones del alojamiento y del entorno técnico. 2 Su explicación no demuestra que cualquier instalación esté comprometida: identifica la capa donde corresponde revisar el problema. La aplicación y el lenguaje comparten funcionamiento, pero tienen versiones y responsabilidades diferentes.
El aviso de PHP destaca instalaciones que atienden solicitudes web, especialmente Apache con mod_php. También explica que ciertas mitigaciones reducen caminos específicos, mientras actualizar ofrece la solución completa. 1 No corresponde atribuir idéntica exposición a todas las formas posibles de ejecutar el lenguaje.
Esa diferencia resulta importante para un propietario de servicio. Saber qué aplicación utiliza no basta para establecer el estado del servidor. Una evaluación necesita identificar componentes, configuración y correcciones aplicadas, sin convertir una noticia general en diagnóstico de una instalación que no fue examinada.
El Centro Canadiense de Ciberseguridad emitió el 21 de octubre su aviso AV26-1070, identificando las ramas y versiones afectadas anteriores a las correcciones. 4 Es corroboración de una autoridad pública, distinta de los comunicados de empresas que participan en investigación o comercializan protección.
La puntuación comunicada para ambas vulnerabilidades fue 9.2 en CVSS versión 4.0. 1 Describe gravedad bajo un sistema de evaluación; no significa que exista una probabilidad de ataque de 9.2% ni un porcentaje equivalente de sitios comprometidos.
Una demostración técnica, un intento detectado y una intrusión confirmada son evidencias diferentes. La primera comprueba una posibilidad bajo condiciones conocidas; la segunda registra actividad que requiere interpretación; la tercera necesita establecer consecuencias en un entorno.
Saltar entre ellas produciría una alarma que los datos no sostienen.
Los hallazgos tienen una historia anterior al anuncio
La Foundation sitúa antecedentes del problema de memoria en trabajos de auditoría de 2024. Explica que entonces se consideró posible una explotación, sin un vector concreto, y que resolver tensiones técnicas y de recursos resultó difícil. 3 No describe un error descubierto por primera vez ayer.
Reconstruir una investigación exige distinguir señales iniciales y comprobaciones posteriores. Cada una modifica lo que los responsables pueden concluir y comunicar con fundamento técnico verificable.
La coincidencia de investigaciones no permite adjudicar el hallazgo completo a una sola compañía ni convertir todo el proceso en un momento único.
Wiz describe investigación asistida por modelos y pruebas controladas sobre contenedores con aplicaciones conocidas, entre ellas WordPress, Drupal y Joomla. 5 Es el relato de un participante con interés comercial. Las demostraciones no equivalen a incidentes contra todas las instalaciones de esos productos.
El trabajo de investigación y la corrección tienen objetivos relacionados, pero distintos. Mostrar una falla ayuda a verificar riesgo; modificar un componente compartido exige conservar funciones legítimas. Una solución necesita atender el comportamiento que permite el problema y sus consecuencias sobre aplicaciones existentes.
Cuando un componente sirve a aplicaciones diferentes, probar una modificación exige considerar usos legítimos que podrían verse afectados. Distribuir claramente responsabilidades y documentar criterios permite revisar la decisión, sin convertir la rapidez en el único indicador de una respuesta adecuada.
La compatibilidad importa porque una corrección que inutiliza funciones necesarias también afecta servicios. Sin embargo, preservar funcionamiento no justifica mantener indefinidamente un riesgo conocido. La evaluación necesita documentar qué cambió, qué se probó y por qué la solución elegida atiende el problema identificado.
La inteligencia artificial introduce capacidad de búsqueda y análisis, pero sus resultados necesitan comprobación. Un reporte convincente puede contener errores o repetir otro ya recibido. El beneficio depende de transformar propuestas en evidencia reproducible, no simplemente de aumentar el volumen de mensajes enviados a mantenedores.
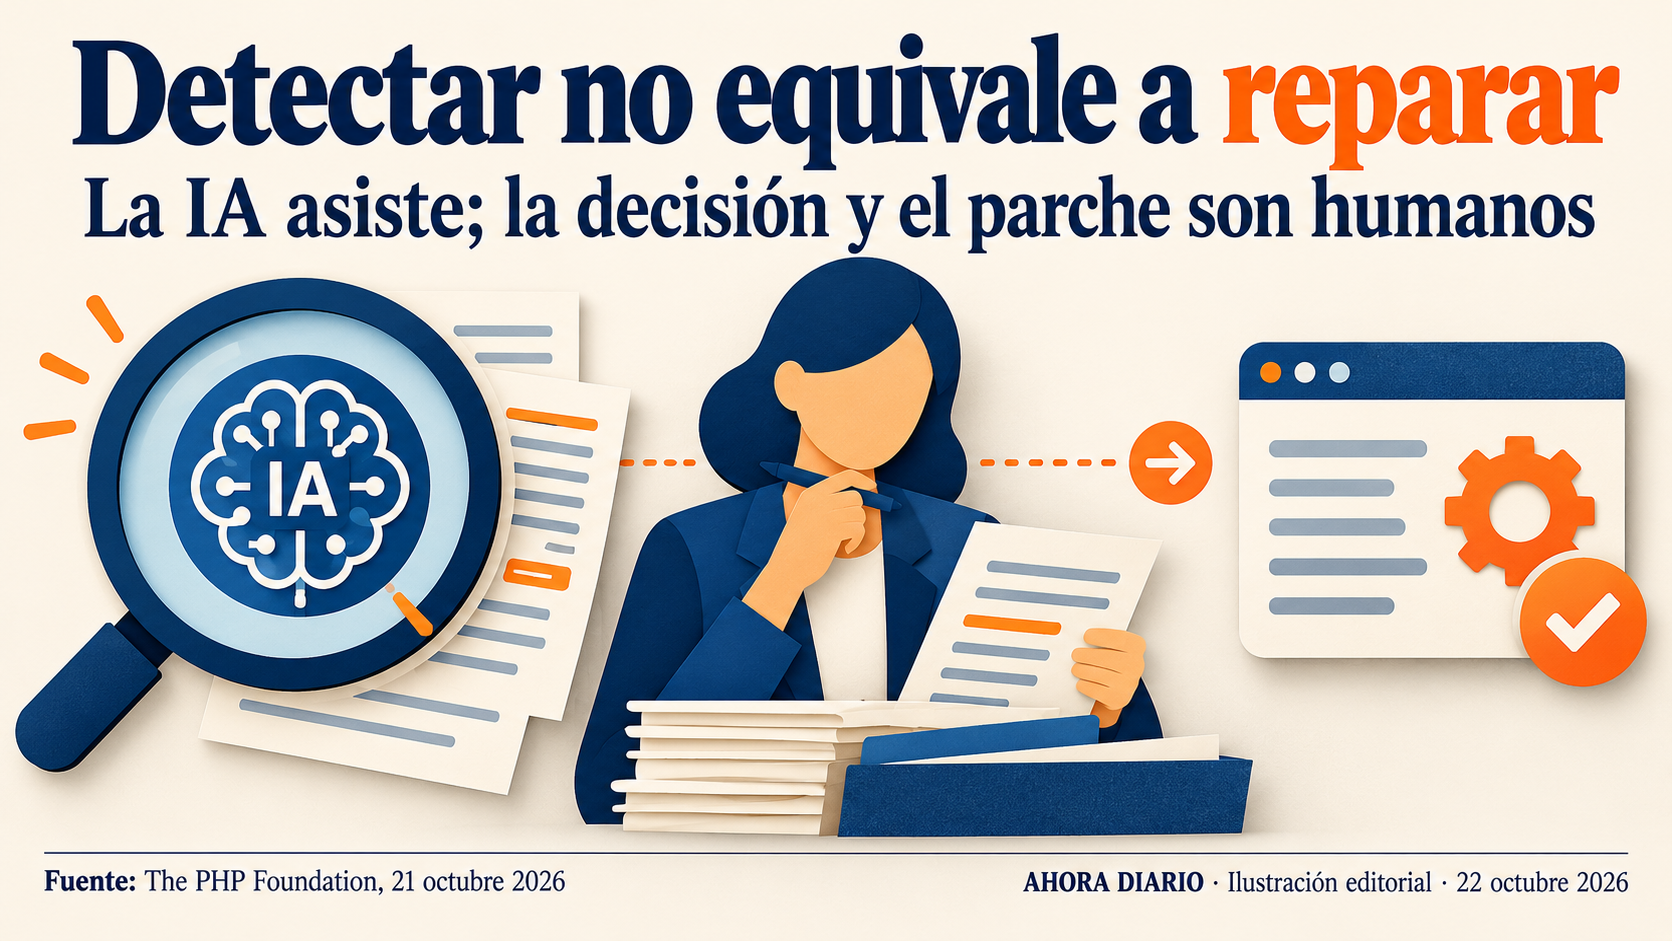
La IA asiste; personas deciden y trabajan cada parche. Fuente: PHP Foundation, 21 de octubre. Ilustración e infografía original.
La validación humana evita confundir reportes con ataques
En una explicación publicada el 14 de octubre, la PHP Foundation describe evaluación humana y necesidad de evidencia reproducible para clasificar reportes. 6 Es contexto de proceso anterior a las correcciones, útil para entender por qué recibir una alerta no equivale a confirmar una vulnerabilidad.
Un reporte necesita delimitar condiciones y consecuencias. Si otra persona no puede reproducir lo señalado, resulta difícil distinguir un fallo real de una interpretación incorrecta. Ese requisito no pretende negar problemas, sino permitir que un equipo los investigue y contraste con precisión.
Duplicados y comunicaciones incompletas también consumen atención. Agrupar información puede ayudar a reconocer una misma causa y evitar trabajo repetido. Pero la clasificación conserva decisiones sobre alcance y prioridad que necesitan responsabilidad identificable, especialmente cuando una conclusión afectará a servicios que dependen del componente.
OpenAI describió el 21 de octubre una coordinación en la que PHP dirigió correcciones y liberación, mientras otros participantes aportaron investigación, pruebas y preparación de protecciones. 7
Su propuesta de divulgación coordinada es el relato de un actor implicado, no un estándar obligatorio aprobado para todo internet.
Ese tipo de coordinación intenta resolver una tensión: informar a quienes pueden proteger servicios sin entregar prematuramente detalles que faciliten ataques. La selección de participantes y tiempos exige evaluación. No toda reserva temporal implica ocultamiento injustificado, ni cualquier publicación inmediata mejora necesariamente la protección efectiva.
La comunicación final necesita distinguir aviso, correctivo y acciones de adopción. Quien administra un servicio debe poder reconocer qué componente corresponde revisar y dónde obtener información autorizada. Una explicación espectacular que omita esa separación puede atraer atención y dejar sin resolver la tarea práctica.
Las protecciones intermedias tienen alcance propio
Cloudflare informó que desplegó protecciones de su cortafuegos de aplicaciones antes de divulgarse los detalles. 8 Es una afirmación sobre sus servicios. Las detecciones de tráfico no identifican por sí mismas organizaciones comprometidas y una protección intermedia no sustituye universalmente la corrección del componente vulnerable.
Una barrera puede reducir solicitudes que coinciden con ciertos patrones. Su cobertura depende de dónde se sitúa y qué tráfico examina. Si un servicio tiene caminos distintos, no corresponde asumir que todos reciben la misma protección. El parche y las medidas complementarias cumplen funciones diferentes.
Elastic Security Labs separó comportamientos anómalos observables de cuestiones todavía inciertas, señalando límites de detección. 9 Su evaluación no permite afirmar que no existan ataques en ningún lugar; describe lo comprobado por ese equipo en un momento determinado y bajo sus posibilidades de observación.
Detectar una conducta inusual puede orientar una investigación, pero requiere contexto. Un proceso inesperado no demuestra siempre la misma causa. Reconstruir qué ocurrió exige registros y análisis del entorno, en lugar de asignar cualquier anomalía posterior al problema que domina las noticias.
Automattic afirmó que sus plataformas alojadas, entre ellas WordPress.com y WordPress VIP, estaban protegidas. 10 La declaración tiene un universo específico. No cubre automáticamente instalaciones externas de WordPress ni permite concluir que todos los proveedores actuaron igual o completaron cambios al mismo tiempo.
Las comunicaciones comerciales necesitan leerse con ese alcance. Una empresa puede describir correctamente su propia respuesta y, al mismo tiempo, destacar su papel. Contrastar proveedores y autoridades ayuda a separar lo que cada uno pudo verificar de una imagen general que ninguna fuente midió completamente.
Axios también documentó la respuesta y la participación de inteligencia artificial en las investigaciones. 11 La cobertura independiente confirma interés público, sin resolver por sí misma el estado técnico de cada servicio ni ofrecer un recuento universal de incidentes.
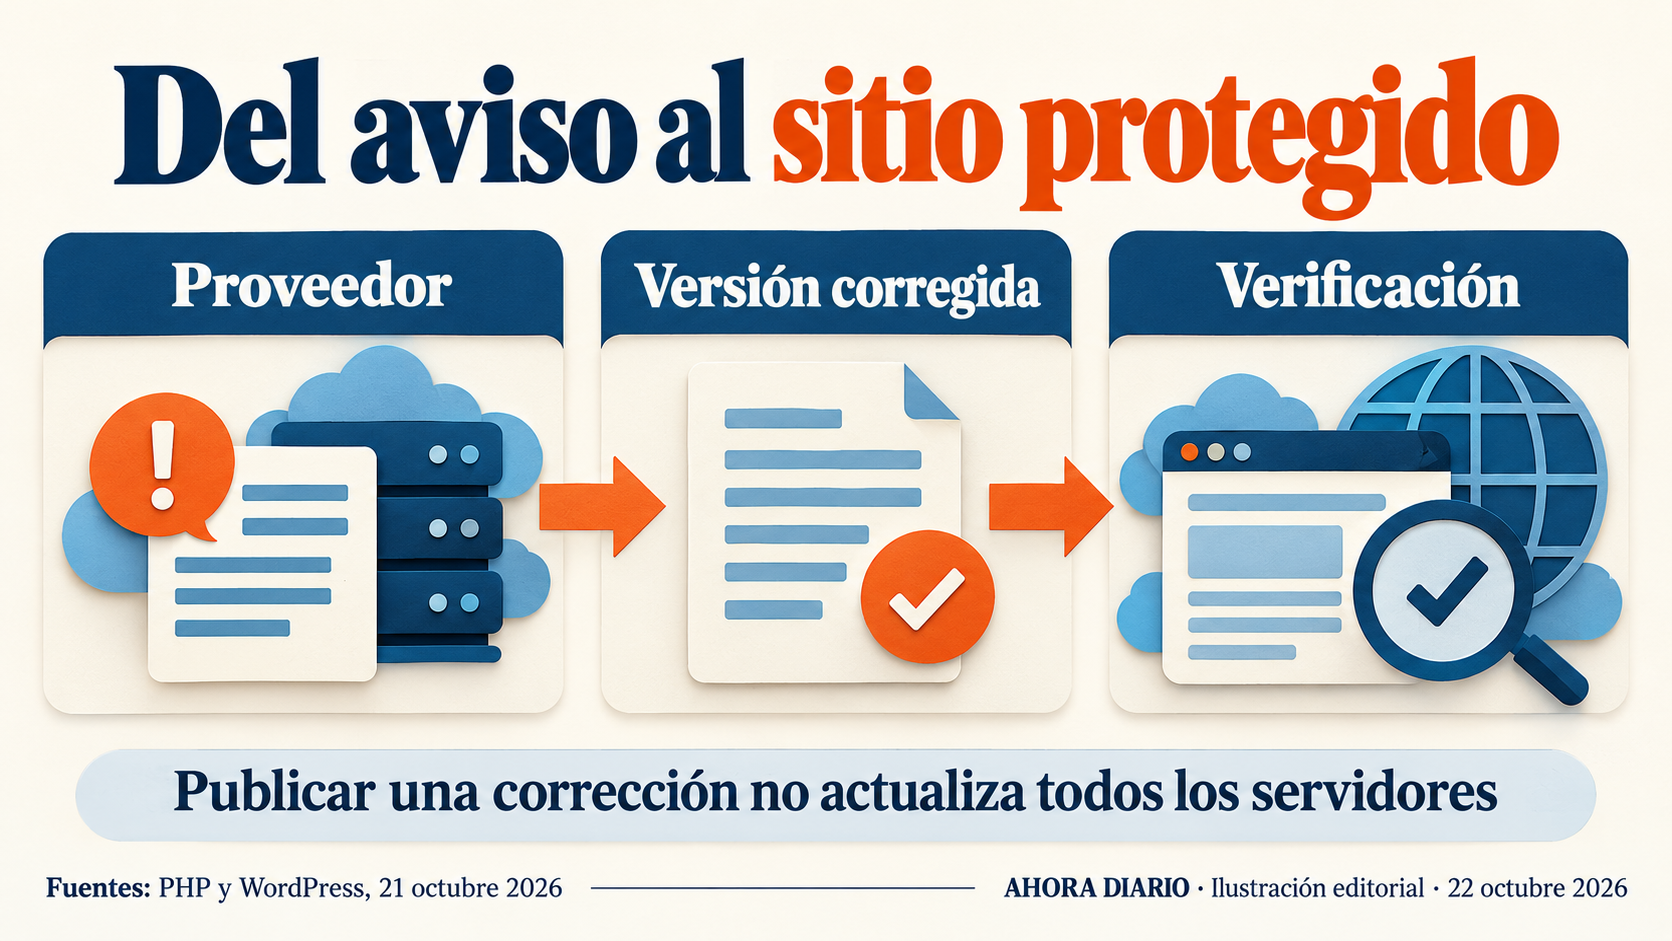
Publicar, distribuir y verificar una corrección son tareas distintas. Seguimiento de los avisos del 21 de octubre. Ilustración e infografía original.
Del correctivo publicado al servidor protegido quedan pasos
El anuncio de correcciones se programó para el 21 de octubre a las 14:00 UTC, las ocho de la mañana en Monterrey. 1 Es un antecedente cercano al corte anterior; esta edición sigue las explicaciones y respuestas posteriores, sin presentarlo como un descubrimiento nuevo del jueves.
Publicar una versión no demuestra que esté instalada. Instalarla tampoco basta si el entorno continúa ejecutando componentes anteriores. La adopción necesita una comprobación del estado efectivo, con información del proveedor y del sistema administrado, no únicamente la existencia de un aviso general.
Algunos proveedores pueden distribuir correcciones incorporadas a sus propios paquetes. Por eso una identificación superficial de versión puede requerir documentación adicional.
La pregunta decisiva es si el entorno recibió el arreglo pertinente y cómo se verificó, no si todos los servicios muestran una cadena de números idéntica.
El mantenimiento también necesita pruebas de funcionamiento. Una aplicación puede depender de bibliotecas, extensiones y configuraciones que requieren revisión después de un cambio. Comprobar continuidad y seguridad son tareas complementarias; ninguna debería darse por realizada porque la otra terminó correctamente.
Para organizaciones mexicanas, el caso ilustra dependencia de componentes compartidos, sin demostrar afectación nacional específica. No se examinó la infraestructura de ningún portal particular ni existe aquí un diagnóstico sobre su exposición. El seguimiento pertenece a responsables técnicos con información concreta de cada servicio.
La Foundation informó que desde el primero de julio se publicaron quince identificadores CVE y se recibieron más de cien reportes inválidos, duplicados o no reproducibles. 3 No son cien ataques ni quince fallas atribuibles exclusivamente a inteligencia artificial. Las categorías describen trabajo de evaluación.
Ese volumen permite entender una presión organizativa: el equipo debe encontrar información relevante entre comunicaciones de calidad desigual. Automatizar parte del análisis puede ayudar, pero necesita criterios para no descartar un problema real ni dedicar recursos indefinidos a uno que no puede comprobarse.
La propuesta de divulgación descrita por OpenAI distingue validación y reparación, aviso a participantes necesarios, coordinación con agencias y preparación del despliegue público. 7 Son tareas diferentes dentro de una respuesta compartida; completarlas requiere capacidades que van más allá del modelo utilizado para investigar.
Un proyecto abierto facilita inspección y colaboración, pero esa disponibilidad no reemplaza financiación ni distribución del trabajo. El mantenimiento depende de personas que puedan revisar cambios, resolver desacuerdos y asumir responsabilidad por liberaciones. El caso plantea una cuestión de capacidad institucional además de investigación técnica.
La documentación debe conservar qué se conocía en cada momento. Una posibilidad teórica anterior y una demostración posterior no equivalen al mismo grado de evidencia. Reconstruir esa evolución permite evaluar decisiones sin atribuir conocimiento completo desde la primera señal del problema.
La respuesta distribuida necesita canales comprensibles para actores distintos. Un proveedor administra muchos entornos; un propietario necesita saber quién atiende el suyo; un mantenedor publica la corrección del componente. Si esas responsabilidades no quedan claras, un aviso puede circular ampliamente sin producir una acción verificable.
Después del cambio, los registros de operación ayudan a confirmar continuidad y detectar problemas pendientes. No sustituyen una investigación cuando existen señales concretas. Tampoco permiten concluir por ausencia de una alerta que nunca ocurrió un incidente: la visibilidad depende de qué información estaba disponible.
La evaluación pública será más útil si compara procesos y resultados, no únicamente anuncios. Cuántas correcciones llegaron a entornos activos es una pregunta distinta de cuántos investigadores participaron.
Sin una medición completa, conviene conservar esa diferencia y evitar porcentajes globales de protección que ninguna fuente comprobó.
La prueba de esta respuesta será la distancia que consiga cerrar entre aviso y corrección activa. La inteligencia artificial puede acelerar una parte de la investigación; proteger servicios requiere además decisiones, pruebas, distribución y verificación humanas.
El resultado depende de toda esa cadena, no de un hallazgo aislado.
Fuentes y fechas
2. John Blackbourn, WordPress, alcance del problema y respuesta; 21 de octubre de 2026.
3. PHP Foundation, cronología y respuesta humana; 21 de octubre de 2026, después de las liberaciones.
4. Centro Canadiense de Ciberseguridad, aviso AV26-1070; 21 de octubre de 2026.
6. PHP Foundation, proceso para evaluar reportes; 14 de octubre de 2026, antecedente.
7. OpenAI, coordinación de divulgación y corrección; 21 de octubre de 2026, relato de participante.
8. Cloudflare, protecciones WAF; 21 de octubre de 2026, declaración de proveedor.
10. Automattic, protección de sus plataformas alojadas; 21 de octubre de 2026.
11. Sam Sabin, Axios, respuesta y participación de IA; 21 de octubre de 2026, 21:26 UTC, 15:26 Monterrey.